


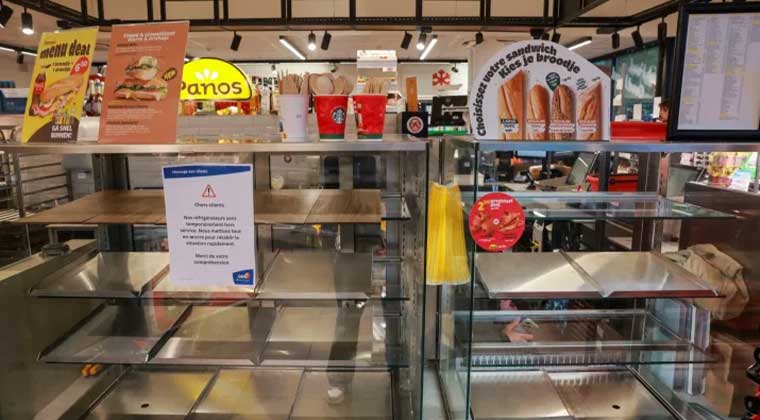
على وقع الإنذارات ومحاولات العاملين إنقاذ الأغذية المخزنة، تحولت وحدات التبريد داخل مئات المتاجر الفرنسية إلى مصدر للخطر، بعدما تمكن مهاجمون من التلاعب بإعداداتها عن بُعد. لم يستهدف الهجوم سرقة بيانات أو تعطيل مواقع إلكترونية، بل إحداث أضرار مادية داخل منشآت تجارية باستخدام الأوامر الرقمية، إذكشفت التحقيقات الفرنسية أن الهجوم، الذي طال نحو 700 موقع خلال أكتوبر/تشرين الأول، تسبب في إتلاف كميات من الأغذية واندلاع حرائق في 15 موقعا على الأقل، بعدما عُدلت إعدادات التبريد وإزالة الجليد.
وفي أحدث تطورات القضية، أعلنت السلطات الفرنسية، الاثنين 9 نوفمبر/تشرين الثاني، إسناد الهجوم إلى وحدة «شهيد كاوه» المرتبطة بالمركز الإلكتروني والسيبراني التابع للحرس الثوري الإيراني، فيما طلبت النيابة العامة في باريس إصدار مذكرات توقيف دولية بحق رئيس الوحدة ونائبيه ومشتبه بهم آخرين. وتكشف الواقعة كيف تجاوزت الهجمات السيبرانية سرقة البيانات إلى السيطرة على أجهزة تتحكم في عمليات مادية، بما يتيح إتلاف الأغذية أو تعطيل خدمات أساسية دون استخدام أسلحة تقليدية.
استهدف المهاجمون وحدات التحكم التي تنظم درجات الحرارة داخل أنظمة التبريد والتجميد، وتمكنوا من الوصول إليها عبر واجهات إلكترونية تتيح إدارتها عن بُعد. وبحسب الوكالة الوطنية الفرنسية لأمن نظم المعلومات (ANSSI)، تعرضت نحو 700 وحدة تبريد للاختراق خلال ليلة 11 إلى 12 أكتوبر/تشرين الأول، بعدما غيّر المهاجمون إعدادات إزالة الجليد لتعمل عند درجات حرارة مرتفعة، ما أدى إلى تلف الأغذية واندلاع حرائق في 15 موقعا على الأقل. وشملت الأهداف متاجر ومحال جزارة ومسلخا ومصانع لمعالجة الأغذية.
وأظهرت تفاصيل التحقيق أن المهاجمين شغّلوا دورات إزالة الجليد بصورة غير طبيعية ولفترات ممتدة، وعطلوا تنبيهات بعض مستشعرات الحرارة، ما حدّ من قدرة العاملين على اكتشاف الخلل والتدخل قبل تلف المنتجات. وتعمل هذه الدورات بصورة طبيعية على إزالة تراكم الثلج داخل وحدات التجميد، لكنها تخضع لتوقيتات ودرجات حرارة محددة. وأدى التلاعب بإعداداتها إلى تعطيل عملية التبريد، وتحويل نظام مصمم لحفظ الأغذية إلى وسيلة لإتلافها.
ولم تعلن السلطات الفرنسية حتى الآن عن ثغرة برمجية محددة استخدمت في الاختراق أو نقطة الدخول الأولى إلى جميع الأنظمة، لكنها أشارت إلى استغلال واجهات الوصول عن بُعد. وفي تقريرها الصادر في 9 نوفمبر/تشرين الثاني، نسبت وكالة أمن نظم المعلومات الهجوم إلى وحدة «شهيد كاوه»، استنادا إلى تحليل البنية الرقمية المستخدمة والأدوات المرتبطة بالوحدة، وآثار استخدام اللغة الفارسية، فضلا عن الترويج للعملية عبر منصة دعائية مرتبطة بها.
لا تقتصر خطورة اختراق أنظمة التبريد على الخسائر التجارية، بل تكشف إمكانية استهداف أنظمة التحكم الصناعي التي تدير عمليات مادية داخل منشآت المياه والطاقة والصناعة. وفي أبريل/نيسان 2026، حذرت وكالة الأمن السيبراني وأمن البنية التحتية الأميركية (CISA)، بالتعاون مع مكتب التحقيقات الفيدرالي ووكالات حكومية أخرى، من هجمات مرتبطة بإيران استهدفت وحدات التحكم المنطقية القابلة للبرمجة (PLC) في قطاعات المياه والصرف الصحي والطاقة والخدمات الحكومية.
وذكر التحذير أن المهاجمين تلاعبوا بملفات تشغيل وحدات التحكم والبيانات المعروضة على واجهات المراقبة الصناعية، ما تسبب في اضطرابات تشغيلية وخسائر مالية لدى بعض الجهات المتضررة. وفي تحديث صدر في يوليو/تموز، حذرت الوكالة من استهداف معدات من إنتاج شركات «روكويل أوتوميشن» و«شنايدر إلكتريك» و«سيمنز»، مشيرة إلى أن بعض الهجمات شملت تغيير كلمات المرور وعناوين بروتوكول الإنترنت، لمنع المشغلين من الوصول إلى وحدات التحكم.
وأدى ذلك إلى اضطرار بعض منشآت المياه والصرف الصحي إلى إصدار تحذيرات بغلي المياه، ومواصلة تشغيل مرافقها يدويا لفترات ممتدة. وفي فرنسا، رصدت وكالة أمن نظم المعلومات بالتزامن مع هجوم المتاجر استهداف معدات من إنتاج «شنايدر إلكتريك» داخل منشآت كهرومائية صغيرة، لكن التأثير على تلك المعدات كان محدودا.
وتؤكد الوقائع أن استهداف أنظمة التحكم لا يتطلب تدمير المنشأة بالكامل؛ فقد يكفي تغيير إعدادات التشغيل أو تعطيل وصول العاملين إلى وحدات التحكم لإرباك العمليات وتعطيل الخدمات. تعتمد المتاجر والمصانع والمنشآت الخدمية على أنظمة متصلة بالإنترنت لمراقبة المعدات وإدارتها عن بُعد، وهو ما يسهل الصيانة ويخفض تكاليف التشغيل، لكنه يفتح مسارات إضافية أمام المهاجمين للوصول إلى الأجهزة.
وتزداد المخاطر عندما تكون وحدات التحكم مكشوفة مباشرة على الإنترنت، أو تستخدم كلمات مرور افتراضية، أو تعمل ببرمجيات قديمة، فضلا عن الاتصالات التي تنشئها شركات الصيانة والموردون للوصول إلى المعدات دون أن تكون مدرجة ضمن عمليات الفحص الأمني المعتادة.
وحذرت وكالة الأمن السيبراني وأمن البنية التحتية الأميركية من هذه المخاطر، وأوصت بفصل وحدات التحكم الصناعية عن الإنترنت، واستخدام شبكات افتراضية خاصة (VPN) وبوابات آمنة للوصول عن بُعد، وتغيير كلمات المرور الافتراضية، والاحتفاظ بنسخ احتياطية من إعدادات التشغيل.
وفي تطور يكشف امتداد الخطر إلى المنشآت الصحية، أعلنت المؤسسة الفرنسية للدم (EFS) في نوفمبر/تشرين الثاني تعرض أنظمة تبريد في ثلاثة مواقع لتخزين البلازما لمحاولة تلاعب بدرجات الحرارة وإعدادات إزالة الجليد، عبر اختراق أحد موردي معدات التبريد.
لكن أنظمة المراقبة رصدت التغيرات، وتمكن العاملون من تأمين المنتجات ونقلها قبل تلفها، ولم تسجل المؤسسة خسائر في منتجات الدم أو أضرارا صحية، ومع ذلك، لم يثبت وجود رابط بين هذه المحاولة والهجوم الذي طال المتاجر الفرنسية.
وبينما تتجه التحقيقات الفرنسية إلى ملاحقة مسؤولين في الوحدة الإيرانية المتهمة بتنفيذ الهجوم، تصبح واقعة المتاجر الـ700 نموذجا لحرب لا تحتاج إلى صواريخ أو معدات عسكرية لإحداث خسائر على الأرض. فالأوامر التي عطّلت أنظمة التبريد وأتلفت الأغذية صدرت عبر شبكات إلكترونية، لكنها استهدفت في النهاية معدات مدنية داخل منشآت حقيقية، في تطور يضع الأجهزة اليومية في قلب ساحة الحرب.